한전 개인정보 노출
최근 한국전력공사(한전) 관련 개인정보 유출 사건이 큰 이슈가 되고 있어요. 전 직원 약 2만 4천 명의 개인정보가 외부에 노출된 건데요, 이름, 사번, 소속 부서, 전화번호 등 기본적인 신상 정보가 모두 공개되면서 많은 이들이 충격에 빠졌죠. 특히 공공기관이라는 점에서 이번 사건은 단순한 정보 유출을 넘어, 국민의 신뢰를 흔드는 중대한 문제로 받아들여지고 있어요.
이미지 출처
이 사진은 한전 본사 건물 외관을 보여주고 있어요. 유리 외벽에 한전 로고가 선명하게 박혀 있는 모습에서, 이 기업이 얼마나 중요한 국가 기반 시설인지 느껴지죠. 그런데 정작 이 기업의 내부 정보 관리 시스템은 이번 사건을 통해 큰 허점을 드러냈어요. 공공기관일수록 보안이 철저해야 하는데, 왜 이런 일이 벌어졌는지 궁금하지 않으신가요?
이미지 출처
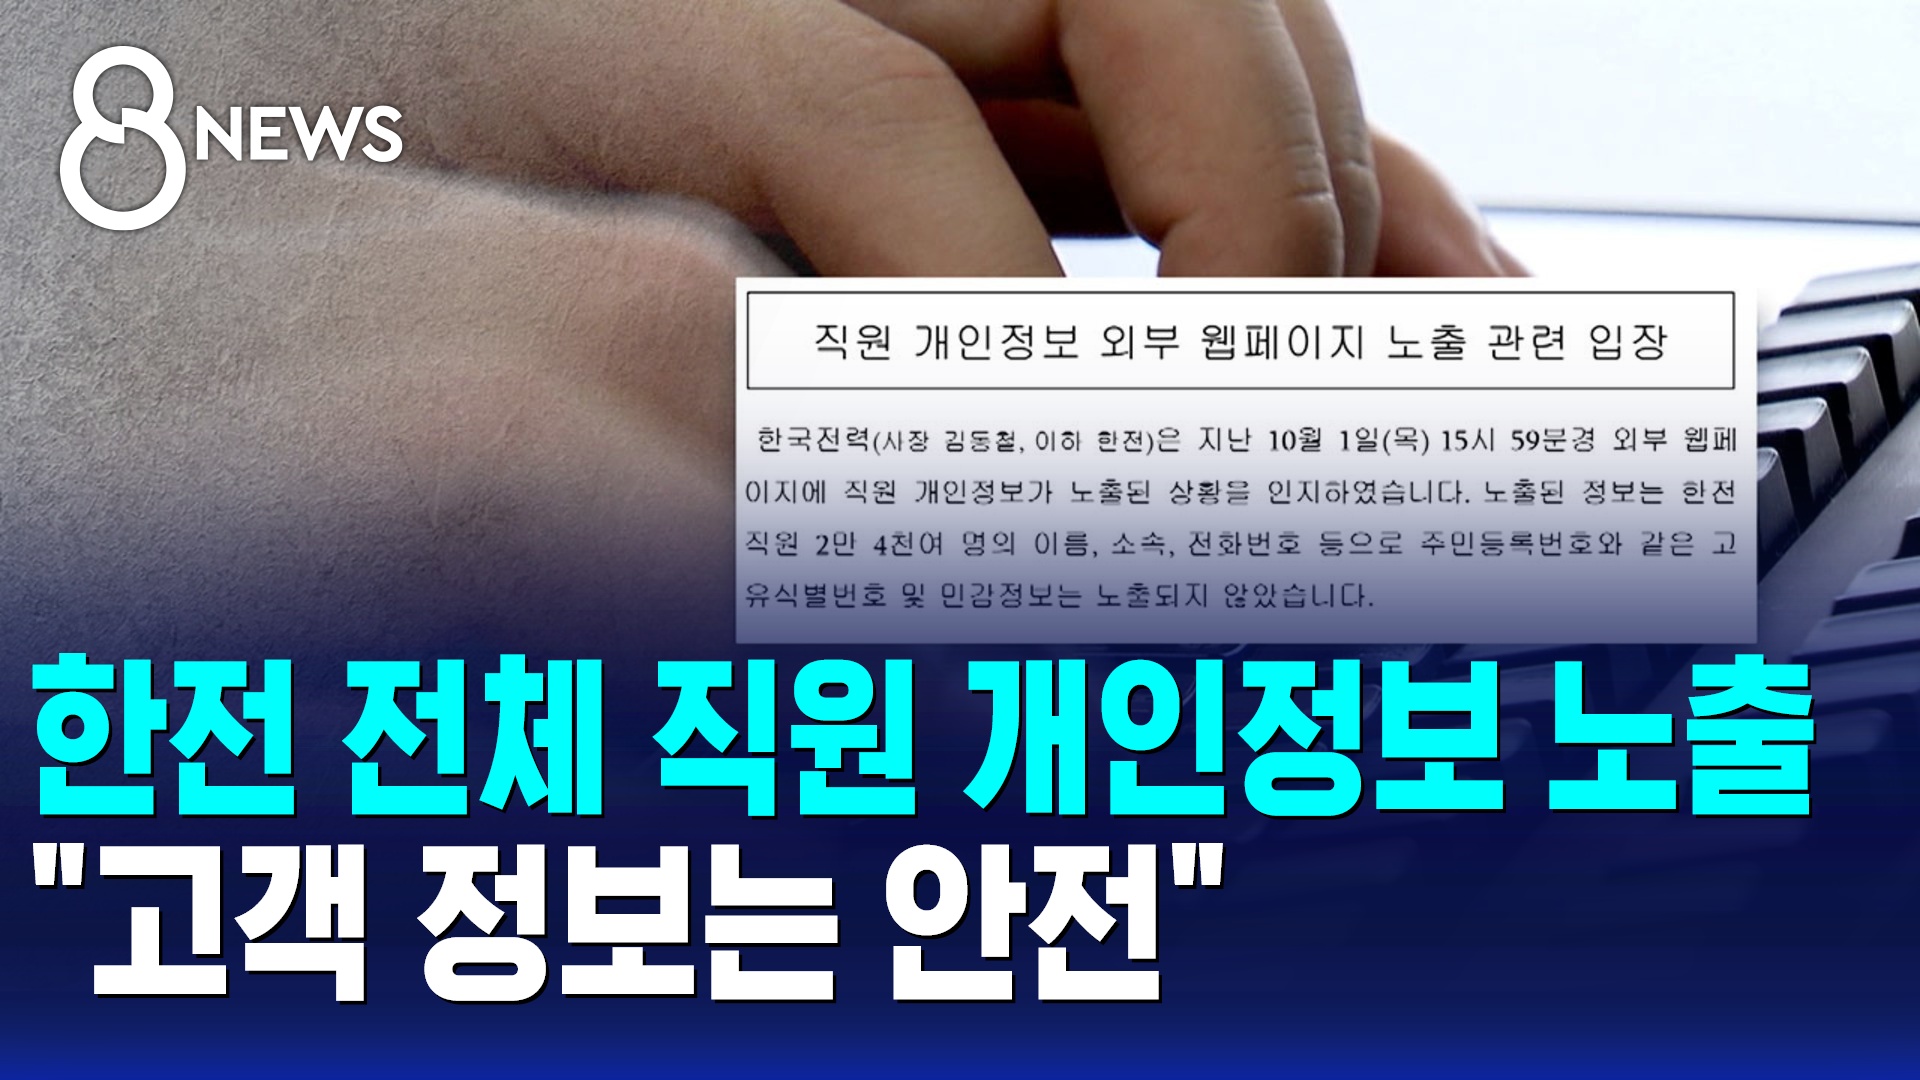
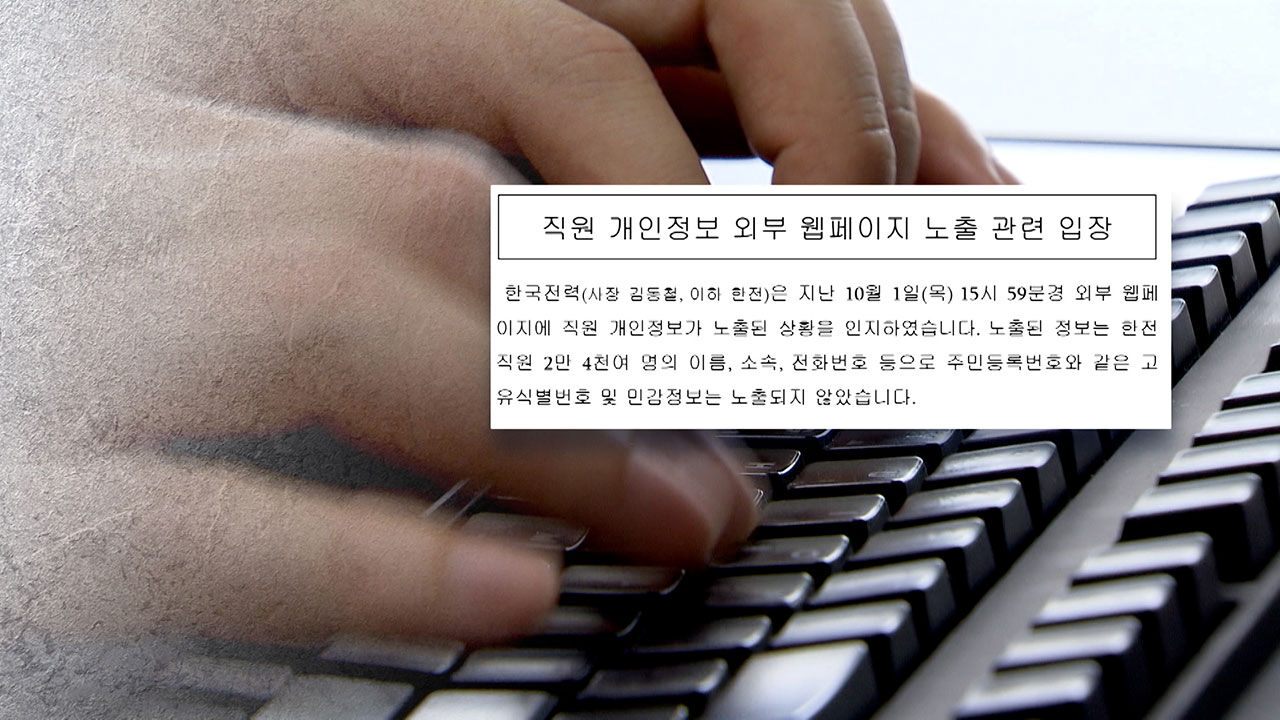
유출된 정보는 외부 웹사이트를 통해 공개된 것으로 알려졌어요. 한 언론사 보도에 따르면, 특정 웹사이트에 한전 직원 명단이 그대로 노출되어 있었고, 이름, 사번, 소속, 전화번호, 이메일 등 7가지 항목이 포함됐다고 하죠. 다만 주민등록번호나 금융정보, 민감정보는 포함되지 않았다고 해요. 그래도 ‘이름과 전화번호’만으로도 충분히 개인정보 침해에 해당한다는 점에서, 이번 사건은 결코 가볍게 볼 수 없습니다.
이미지 출처
이 이미지는 키보드를 두드리는 손과 함께 ‘개인정보 유출’이라는 문구가 겹쳐진 그래픽이에요. 마치 누군가 실수로, 혹은 고의로 정보를 입력하거나 공개하는 장면을 연상시키죠. 실제로 이번 유출은 ‘업무 절차 어김’에서 비롯된 것으로 추정되고 있어요. 고객 정보를 잘못 연결해 다른 고객에게 발송하는 실수도 문제였지만, 이번에는 내부 직원 정보 관리 시스템에서의 실수가 핵심으로 지목되고 있어요.
이미지 출처
한전 KDN 건물 외관도 이번 사건과 무관하지 않아요. 한전 KDN은 한전의 정보통신기술(ICT) 자회사로, 전력망 운영뿐 아니라 정보 시스템 관리도 맡고 있죠. 그런데 이번 유출이 외부 웹사이트를 통해 발생했다는 점에서, 내부 시스템뿐 아니라 외부 연동 시스템까지 점검이 필요하다는 목소리가 커지고 있어요. 건물 외관은 현대적이고 깔끔하지만, 그 안의 보안 체계는 과연 얼마나 튼튼했을까요?
이미지 출처
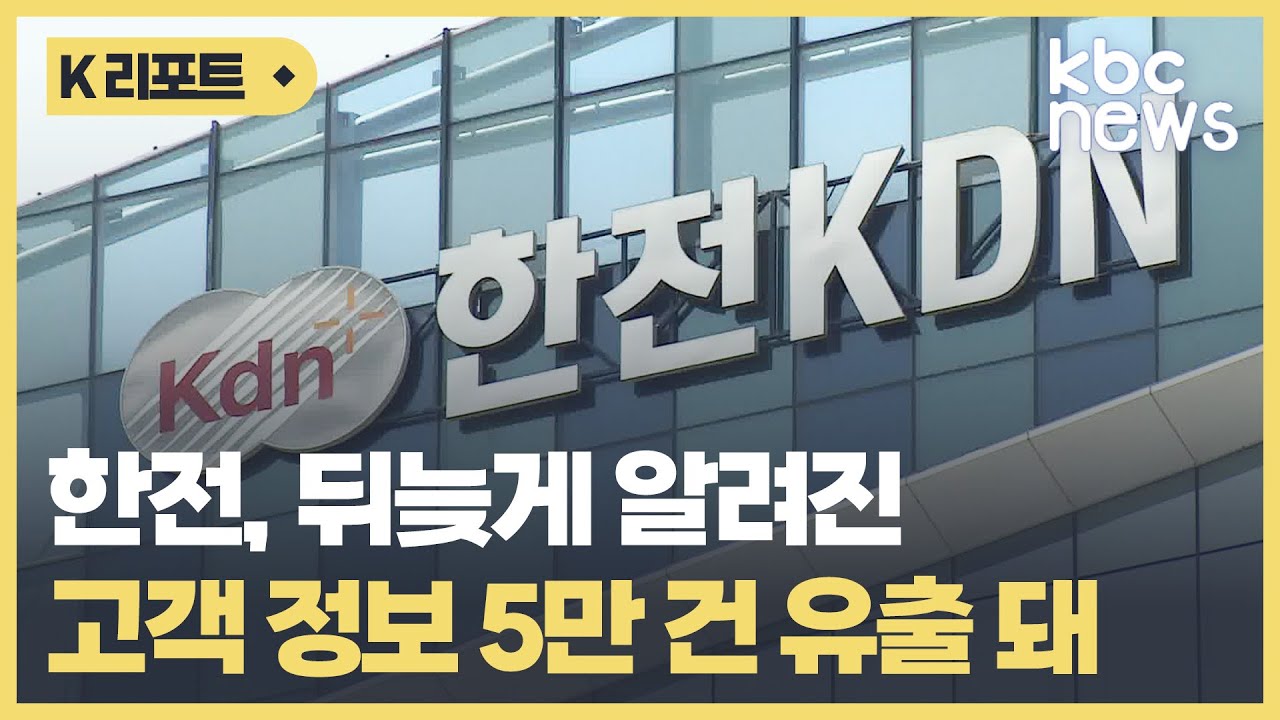
이 사진은 ‘한전 KDN’ 건물 앞에 걸린 뉴스 헤드라인을 연상시키는 이미지예요. ‘고객 정보 유출’이라는 문구가 눈에 띕니다. 사실 이번 사건은 고객 정보 유출이 아니라 직원 정보 유출 이지만, 언론 보도에서 혼동이 생기기도 했어요. 하지만 중요한 건, 고객 정보도 안전하다고 한전이 밝혔지만, 직원 정보 유출이 반복된다면 고객 정보도 안심할 수 없다는 불안감이 커지고 있다는 점이에요.
왜 이런 일이 반복될까?
한전은 과거에도 개인정보 유출 사건을 겪은 적이 있어요. 2023년 7월에는 고객 개인정보 5만 건이 잘못 발송되는 사고가 있었죠. 당시에도 ‘업무 절차 어김’이 원인으로 지목됐어요. 그런데 이번 사건도 비슷한 맥락이에요. 즉, 시스템 오류보다는 사람의 실수와 절차 미비 가 핵심 원인이라는 거예요.
공공기관은 보안 시스템에 투자를 많이 하지만, 정작 내부 절차와 교육 은 소홀해지는 경우가 많아요. 특히 대규모 조직일수록 정보 접근 권한이 분산되고, 여러 부서가 협업하다 보니, 누가 어떤 정보를 어디에 사용하는지 추적하기 어려워져요. 이런 구조 속에서 실수는 언제든 발생할 수 있죠.
유출된 정보는 얼마나 위험할까?
유출된 정보는 이름, 사번, 소속, 전화번호, 이메일 등이에요. 주민등록번호나 계좌번호, 주소, 가족관계 등은 포함되지 않았다고 해요. 하지만 이런 정보만으로도 스미싱, 피싱, 사칭 범죄 에 악용될 수 있어요. 예를 들어, ‘한전 직원입니다. 요금 조정을 위해 연락드렸습니다’라는 식으로 전화를 걸어 개인정보를 추가로 요구할 수 있죠. 사번과 소속 부서까지 알면, 내부 시스템 접근을 시도하는 공격도 가능해요.
또한, 이 정보가 다크웹이나 불법 거래 사이트에 유통된다면, 장기적으로 더 큰 피해로 이어질 수 있어요. 특히 공공기관 직원이라는 신분은 사회적 신뢰도가 높기 때문에, 이를 악용한 사기 범죄가 늘어날 가능성도 배제할 수 없어요.
한전의 대응은?
한전은 이번 사건에 대해 “유관기관과 정확한 사고 경위를 조사 중”이라고 밝혔어요. 또한, “주민등록번호 등 고유식별정보는 포함되지 않았다”며 고객 정보 유출은 없었다고 강조했죠. 하지만 직원 정보 유출이라는 점에서, 내부 보안 체계 전반에 대한 점검이 필요하다는 지적이 나오고 있어요.
특히, 외부 웹사이트에 정보가 노출된 경위가 명확하지 않다는 점에서, 정보 접근 권한 관리 , 내부 감사 시스템 , 외부 연동 보안 점검 등이 시급하다는 목소리가 높아요. 또한, 직원 대상 보안 교육 강화와 정기적인 모의 훈련도 필수적이에요.
우리가 할 수 있는 건?
이번 사건을 통해 우리는 개인정보 보호의 중요성을 다시 한번 되새겨야 해요. 공공기관이라도 완벽하지 않다는 걸 보여주는 사례니까요. 개인적으로는 다음과 같은 조치를 취해보는 것도 좋아요:
- 개인정보 제공 시 신중하기 : 이름, 전화번호, 이메일 등 기본 정보도 함부로 공유하지 않기
- 의심스러운 전화나 메시지 주의 : ‘한전 직원’이라며 개인정보를 요구하면 반드시 공식 채널로 확인
- 보안 업데이트 습관 들이기 : 공공기관 웹사이트도 보안이 완벽하지 않을 수 있으니, 접속 시 주의
앞으로의 과제
한전은 전력 공급뿐 아니라, 국민의 신뢰를 지키는 기관이기도 해요. 이번 사건은 그 신뢰를 흔들 수 있는 중대한 사건이에요. 단순한 ‘시스템 오류’로 넘기기보다는, 조직 문화 전반의 보안 인식 개선 이 필요해요. 보안은 기술보다 사람의 인식에서 시작된다는 점을 잊지 말아야죠.
또한, 정부 차원에서도 공공기관의 개인정보 관리에 대한 정기 감사와 제재 기준 강화 가 필요해요. 반복적인 유출 사고는 ‘관리 소홀’로 간주되어야 하며, 책임 소재를 명확히 해야 재발을 막을 수 있어요.
‘또 만나요!’
이번 한전 개인정보 노출 사건은 단순한 뉴스가 아니라, 우리 모두가 함께 고민해야 할 문제예요. 공공기관의 보안이 무너지면, 국민의 일상도 위협받을 수 있으니까요. 앞으로 한전이 어떤 조치를 취할지, 그리고 우리 사회가 어떻게 대응할지 지켜보는 것도 중요하겠죠. 다음 글에서는 개인정보 유출 시 대응 방법에 대해 더 깊이 다뤄볼게요!
#한전개인정보유출 #한전직원정보노출 #개인정보보호 #공공기관보안 #한전KDN #정보유출대응 #개인정보유출사건 #한전뉴스 #개인정보관리 #보안사고
댓글
아직 댓글이 없습니다.
로그인 후 댓글을 남길 수 있습니다.